Añadir a mis favoritos
Ver traducción automática
Esta es una traducción automática. Para ver el texto original en inglés
haga clic aquí
#Novedades de la industria
{{{sourceTextContent.title}}}
La norma EN 18031 y la ciberseguridad de las tabletas médicas: cinco cosas que deben saber los equipos de TI de los hospitales
{{{sourceTextContent.subTitle}}}
Desde el cumplimiento de la norma EN 18031 hasta una implantación segura
{{{sourceTextContent.description}}}
Desde el 1 de agosto de 2025, se aplican los nuevos requisitos de ciberseguridad de la Directiva RED de la UE a determinados equipos de radio conectados, siendo la norma EN 18031 el marco de cumplimiento. Los productos sanitarios regulados por el MDR o el IVDR quedan excluidos de los requisitos de ciberseguridad de la Directiva RED que puedan solaparse. Sin embargo, no todas las tabletas hospitalarias se consideran dispositivos médicos: las tabletas utilizadas para el registro de pacientes, la comunicación o la administración general pueden seguir estando sujetas a la Directiva RED. Los equipos de TI de los hospitales deben verificar la clasificación reglamentaria de cada dispositivo y obtener la documentación de cumplimiento pertinente. La exención de la Directiva RED no exime de las responsabilidades en materia de ciberseguridad.
A la hora de seleccionar tabletas médicas, los hospitales deben comprobar características de seguridad prácticas como TPM 2.0, arranque seguro (Secure Boot), BitLocker, autenticación mediante huella dactilar o tarjeta inteligente, actualizaciones de software seguras y gestión centralizada de dispositivos. También deben confirmar el soporte de software del fabricante y su política de gestión de vulnerabilidades. Antes de conectar una tableta a las redes del hospital, los equipos de TI deben documentar el modelo del dispositivo, el sistema operativo, la versión del firmware, la configuración de seguridad y las interfaces de red para facilitar las actualizaciones, la detección de cambios y la investigación de incidentes. Tras su implementación, las tabletas deben funcionar en segmentos de red controlados, con acceso limitado a los sistemas necesarios, como el EHR y el PACS. Se necesitan políticas claras para Wi-Fi 6E y 4G LTE opcional, mientras que los dispositivos Windows pueden utilizar herramientas como Microsoft Intune para la gestión de parches y seguridad; las actualizaciones de firmware pueden requerir procedimientos específicos del fabricante.
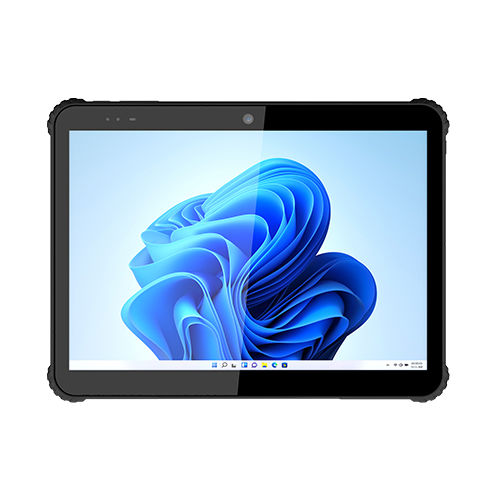
La tableta resistente MW-100 y la tableta médica MD-100 de Estone han obtenido la certificación EN 18031, partes 1 y 2. Ambas son compatibles con Windows 11 Pro/IoT, TPM 2.0 y conectividad inalámbrica configurable; la MD-100 también cuenta con las certificaciones de seguridad eléctrica médica y compatibilidad electromagnética (EMC) según las normas IEC 60601-1 e IEC 60601-1-2. En general, la ciberseguridad de las tabletas médicas va más allá de la norma EN 18031 y requiere prestar atención de forma conjunta al cumplimiento normativo, la seguridad del hardware, el acceso a la red y el mantenimiento del software a lo largo de su ciclo de vida. Se debe confirmar el alcance de la certificación aplicable y las características de seguridad para cada configuración del producto.